
Kiberbűnözők toboroznak telekommunikációs belső embereket
A Kaspersky Lab biztonsági jelentése szerint kiberbűnözők belső embereket használnak a telekommunikációs hálózatok és felhasználói adatokhoz való hozzáféréshez: vagy alvilági csatornákon toboroznak elégedetlen alkalmazottakat, vagy nyilvános oldalakról szerzett kompromittáló információkkal zsarolják a személyzetet.
A kibertámadások fő célpontjai a telekommunikációs szolgáltatók. Ők működtetik és irányítják a világhálót, a hang- és adatforgalmat, valamint nagy mennyiségű személyes adatot tárolnak. Ez nagyon vonzóvá teszi őket a haszonleső kiberbűnözők, államilag támogatott hackerek és versenytársak számára is.
Céljaik elérése érdekében a kiberbűnözők gyakran használnak belső embereket, hogy feltörjék telekommunikációs cégek védelmét és megvalósítsák bűncselekményeiket. A Kaspersky Lab és a B2B International közös globális kutatása szerint az összes kibertámadás 28 %-a és a célzott támadások 38 %-a belső emberek rosszindulatú tevékenységének eredménye. A jelentés a belső emberek behálózásának legnépszerűbb módszereit vizsgálja és felfedi mire használják a hackerek az alkalmazottakat.
Az alkalmazottak kompromittálása
A kutatók szerint a támadók a következőképpen érik el vagy ejtik csapdába a telekommunikációs alakalmazottakat:
Az internetes zsarolás egyre népszerűbb az olyan online adatlopásokat követően, mint az Ashley Madison adat-kiszivárogtatás, mivel ezek eszközt adnak a támadók kezébe különböző egyének megfélemlítéséhez vagy lejáratásához. Az adat-kiszivárogtatásos zsarolás annyira gyakori manapság, hogy az FBI június 1-én közérdekű közleményt adott ki figyelmeztetve a fogyasztókat a kockázatokról és a lehetséges következményekről.
A legkeresettebb belső emberek
A Kaspersky Lab kutatói szerint, ha egy mobilszolgáltatót támadnak meg, a bűnözők azokat az alkalmazottakat fogják kikeresni, akik gyors hozzáférést biztosíthatnak a felhasználói és céges adatokhoz valamint a törvénytelen SIM kártya duplikációhoz. Viszont ha egy internet-szolgáltató a célpont, a támadók azokat fogják megtalálni, akik fel tudják térképezni a hálózatot és képesek man-in-the-middle támadásokat indítani.
Habár a belső támadások bármilyen formát ölthetnek, vannak nem tipikus példák is: az egyik esetben egy telekommunikációs alkalmazott 70 millió börtönlakó telefonbeszélgetését szivárogtatta ki, ezzel többszörösen megszegve a titoktartási kötelezettséget; egy másik esetben egy SMS-központ mérnöke hirdette szolgáltatásait egy népszerű DarkNet-es fórumon, azaz hogy olyan üzeneteket képes elfogni, amik egyszeri jelszavakat tartalmaznak ügyfélprofilok két-lépéses belépési folyamatához.
"Gyakran az emberi tényező a leggyengébb lácsszem a biztonsági rendszerekben. A technológia önmagában nem elég ahhoz, hogy teljesmértékben megvédjen egy szervezetet egy olyan világban, ahol a támadók gyakran a belül található gyenge pontokat használják ki. A cégek azzal kezdhetik véldelmük kialakítását, hogy egy támadó szemével vizsgálják meg szervezetüket. Ha alvilági fórumokon bukkannak fel cégének álláshirdetései vagy más adatai, akkor vállalatát valaki kiszemelte magának. És minél előbb értesül erről, annál jobban felkészülhet" - mondta Denis Gorchakov, a Kaspersky Lab biztonsági szakértője.
A belső támadások megelőzése érdekében a következő lépéseket ajánlja a biztonsági cég:
Céljaik elérése érdekében a kiberbűnözők gyakran használnak belső embereket, hogy feltörjék telekommunikációs cégek védelmét és megvalósítsák bűncselekményeiket. A Kaspersky Lab és a B2B International közös globális kutatása szerint az összes kibertámadás 28 %-a és a célzott támadások 38 %-a belső emberek rosszindulatú tevékenységének eredménye. A jelentés a belső emberek behálózásának legnépszerűbb módszereit vizsgálja és felfedi mire használják a hackerek az alkalmazottakat.
Az alkalmazottak kompromittálása
A kutatók szerint a támadók a következőképpen érik el vagy ejtik csapdába a telekommunikációs alakalmazottakat:
- Nyilvános vagy lopott adatforrásokat felhasználva kompromittáló információkat keresnek az alkalmazottakról. Aztán megzsarolják a megcélzott egyéneket arra kényszerítve őket, hogy adják meg céges azonosítóikat, gyűjtsenek információt a belső rendszerekről vagy indítsanak adathalászó támadásokat vállalaton belül.
- Alvilági fórumok vagy "fekete fejvadászok" segítségével belső embereket toboroznak. Ezeket az alkalmazottakat megfizetik szolgáltatásaikért és arra is megkérhetik őket, hogy válaszzák ki azokat a munkatársakat, akiket zsarolás útján be lehet vonni.
Az internetes zsarolás egyre népszerűbb az olyan online adatlopásokat követően, mint az Ashley Madison adat-kiszivárogtatás, mivel ezek eszközt adnak a támadók kezébe különböző egyének megfélemlítéséhez vagy lejáratásához. Az adat-kiszivárogtatásos zsarolás annyira gyakori manapság, hogy az FBI június 1-én közérdekű közleményt adott ki figyelmeztetve a fogyasztókat a kockázatokról és a lehetséges következményekről.
A legkeresettebb belső emberek
A Kaspersky Lab kutatói szerint, ha egy mobilszolgáltatót támadnak meg, a bűnözők azokat az alkalmazottakat fogják kikeresni, akik gyors hozzáférést biztosíthatnak a felhasználói és céges adatokhoz valamint a törvénytelen SIM kártya duplikációhoz. Viszont ha egy internet-szolgáltató a célpont, a támadók azokat fogják megtalálni, akik fel tudják térképezni a hálózatot és képesek man-in-the-middle támadásokat indítani.
Habár a belső támadások bármilyen formát ölthetnek, vannak nem tipikus példák is: az egyik esetben egy telekommunikációs alkalmazott 70 millió börtönlakó telefonbeszélgetését szivárogtatta ki, ezzel többszörösen megszegve a titoktartási kötelezettséget; egy másik esetben egy SMS-központ mérnöke hirdette szolgáltatásait egy népszerű DarkNet-es fórumon, azaz hogy olyan üzeneteket képes elfogni, amik egyszeri jelszavakat tartalmaznak ügyfélprofilok két-lépéses belépési folyamatához.
"Gyakran az emberi tényező a leggyengébb lácsszem a biztonsági rendszerekben. A technológia önmagában nem elég ahhoz, hogy teljesmértékben megvédjen egy szervezetet egy olyan világban, ahol a támadók gyakran a belül található gyenge pontokat használják ki. A cégek azzal kezdhetik véldelmük kialakítását, hogy egy támadó szemével vizsgálják meg szervezetüket. Ha alvilági fórumokon bukkannak fel cégének álláshirdetései vagy más adatai, akkor vállalatát valaki kiszemelte magának. És minél előbb értesül erről, annál jobban felkészülhet" - mondta Denis Gorchakov, a Kaspersky Lab biztonsági szakértője.
A belső támadások megelőzése érdekében a következő lépéseket ajánlja a biztonsági cég:
- Világosítsa fel alkalmazottait a felelősségteljes kiberbiztonsági viselkedéssel és lehetséges veszélyekkel kapcsolatban, valamint szigorú szabályokat vezessen be a céges emailcím használatot illetően.
- Veszély esetén először derítse ki, miért az Önt cégét szemelték ki a kiberbűnözők, és van-e alkalmazott, aki "belső szolgáltatásokat" kínál.
- Zárja el a hozzáférést a legértékesebb információkhoz és rendszerekhez.
- Rendszeressen ellenőriztesse cége IT infrastruktúrájának biztonságát.
- 2026.11.19Dr. Berke Gyula - Nehéz munkavállalói helyzetek - figyelmeztetéstől a munkaviszony megszüntetéséig Hogyan kezelhetők jogszerűen a nehéz munkavállalói helyzetek, a teljesítményproblémáktól a kötelezettségszegésig? Előadásunk bemutatja a figyelmeztetés, a felmondás és a munkaviszony megszüntetésének legfontosabb szabályait, valamint a megfelelő dokumentáció szerepét.
 Részletek
 Jegyek
- 2026.11.24A megtartás kulcsa 2026 – Vezetői konferencia Mitől lesz egy munkahely valóban megtartó? 6700 fős országos kutatás, vezetői kerekasztalok és jó gyakorlatok. Hallgasd meg azokat a vezetőket, akik a megtartást a gyakorlatban is sikeresen megvalósítják! Részletek Jegyek
- 2026.12.03Dr. Sipka Péter - Mesterséges intelligencia a munkavégzésben - lehetőségek, korlátok és felelősség Hogyan használható biztonságosan és jogszerűen a mesterséges intelligencia a munkahelyen, különösen a HR-területen? Előadásunk bemutatja az AI-használat jogi és adatvédelmi korlátait, a felelősségi kérdéseket és a belső szabályozás legfontosabb szempontjait. Részletek Jegyek
- 2026.12.09Dr. Kollár Gergő - Munkáltatói ellenőrzés és adatvédelem - e-mail, kamera, home office Meddig terjedhet a munkáltatói ellenőrzés, és hogyan védhető a munkavállalók magánszférája? Előadásunkon bemutatjuk az ellenőrzés legfontosabb jogi és adatvédelmi szabályait, gyakorlati példákkal. Részletek Jegyek
Állások
- Minőségbiztosítási munkatárs/Minőségellenőr
- Dolgozz szállodai programszervezőként napsütötte nyaralóhelyeken
- Bútorasztalos/Konyhaszerelés
- Kőműves, homlokzati hőszigetelő
- Festő / Homokfúvó (2026. 11. 04)
- BOLTI ELADÓ, PÉNZTÁROS (2026. 11. 06)
- Pultos (2026. 11. 07)
- 11.14. Hostess diákmunka könyvvásáron (2026. 11. 07)
- Villamos karbantartó - Veszprém (2026. 11. 07)
- Resident Security Systems Engineer (2026. 11. 07)
Partnereink hírei
- Kerti madáretetés: mit tegyél a madáretetőbe?
- Leander teleltetése a szabadban
- Fagyérzékeny növények teleltetésénél mire kell figyelni?
HR Blog oldalak
-
JobAngel
A hűség nem érzés, hanem döntés
Miért marad valaki egy munkahelyen? Mert szereti a céget? Büszke a közös eredményekre? Hisz a vállalati értékekben? Vagy...
-
Jobsgarden-megvan a helyed!
Z generációs kódfejtés vezetőknek: Miért nem működnek a régi motivációs eszközök az új belépőknél?
A biztos munkahely, az évről évre növekvő fizetés és a fokozatos előrelépés sokáig a kiszámítható karrier alapját...
-
Mihalik Judit
A menopauza rejtély
Egy különleges dokumentumfilm, és ami mögötte van.

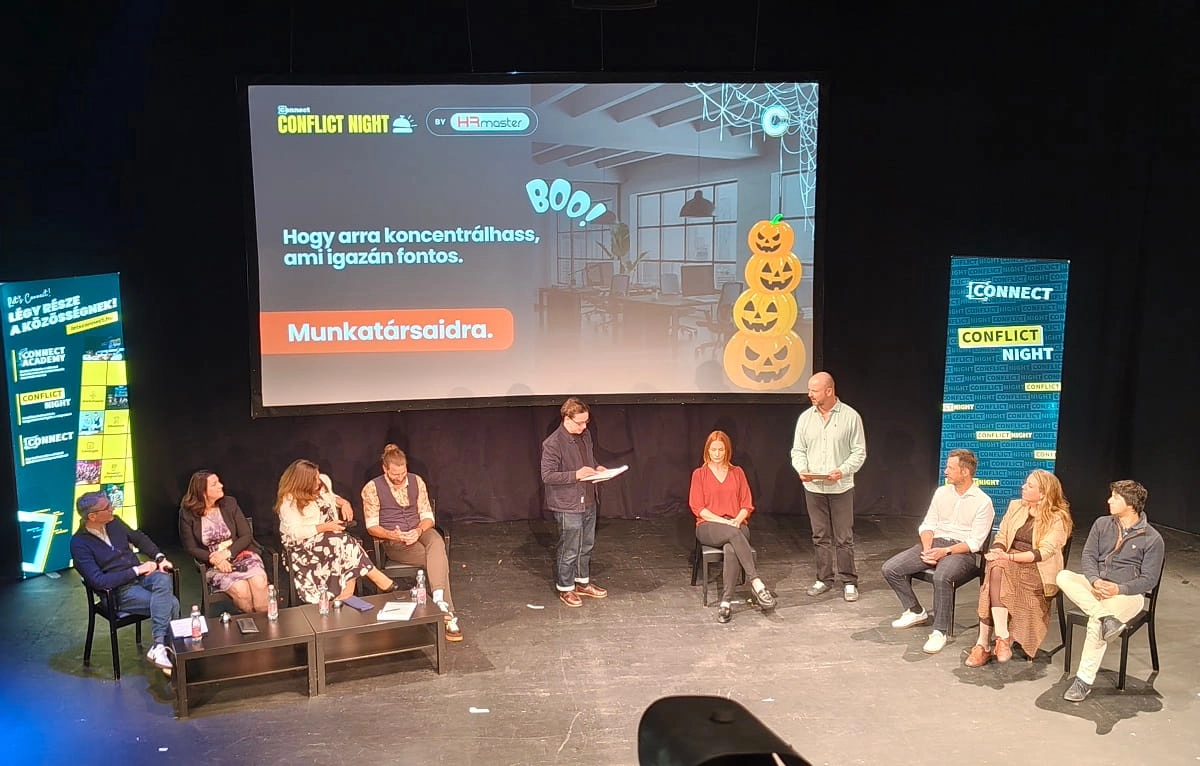 Conflict Night: rémálom HR-helyzetek a színpadon